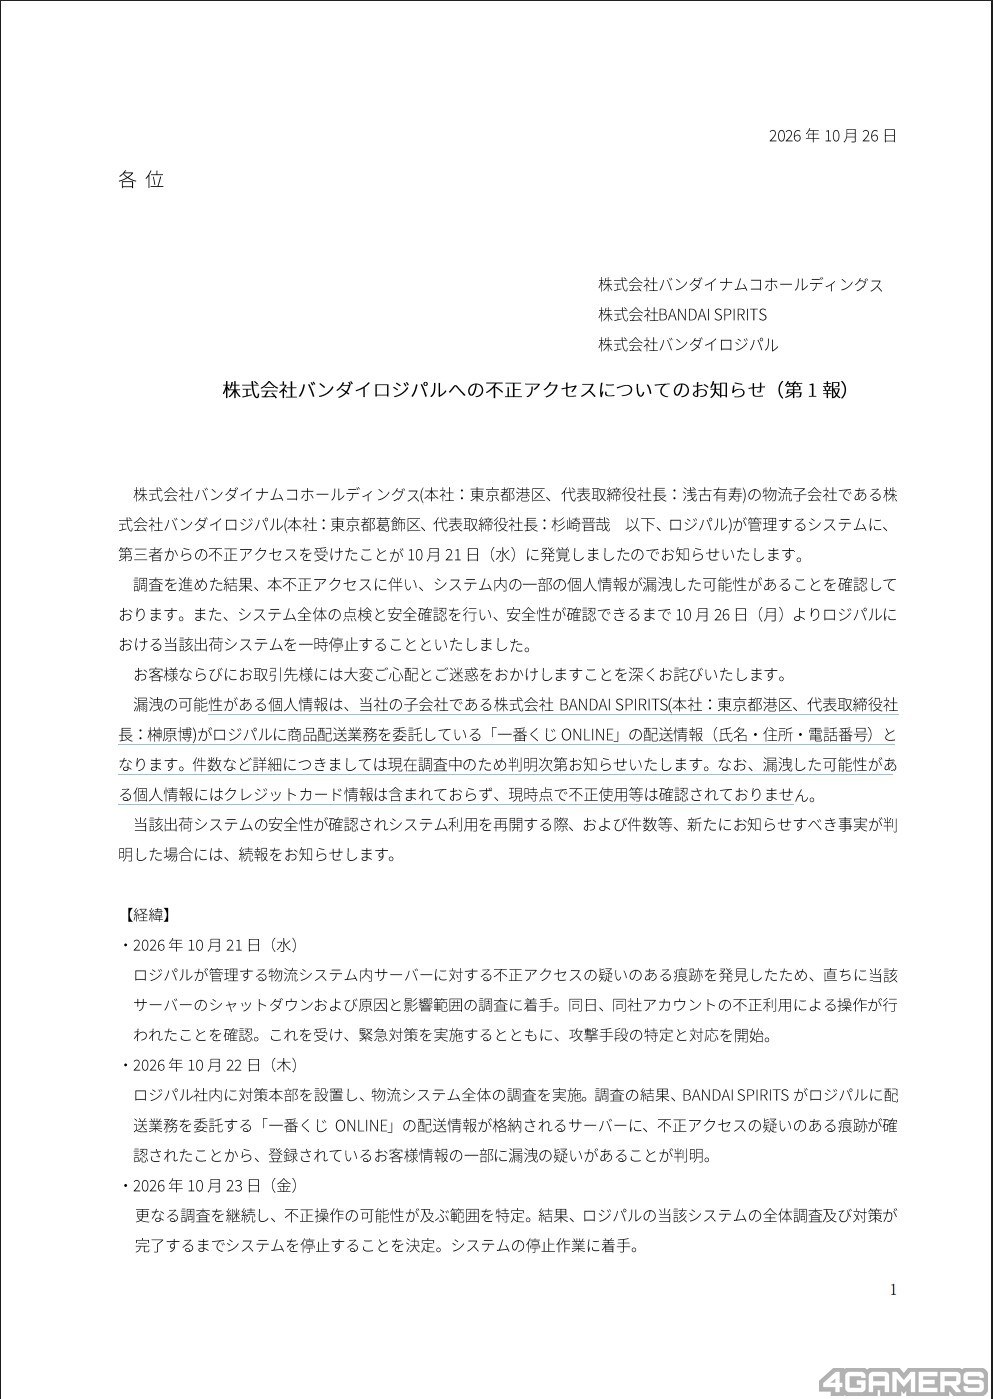
▎导语 万代南梦宫控股10月26日公告,旗下物流子公司Bandai Logipal管理的系统遭第三方未授权访问,存储一番赏ONLINE配送信息的服务器可能发生客户信息外泄,涉及姓名、地址和电话号码。官方已停用相关系统,并通报警方与个人信息保护委员会。
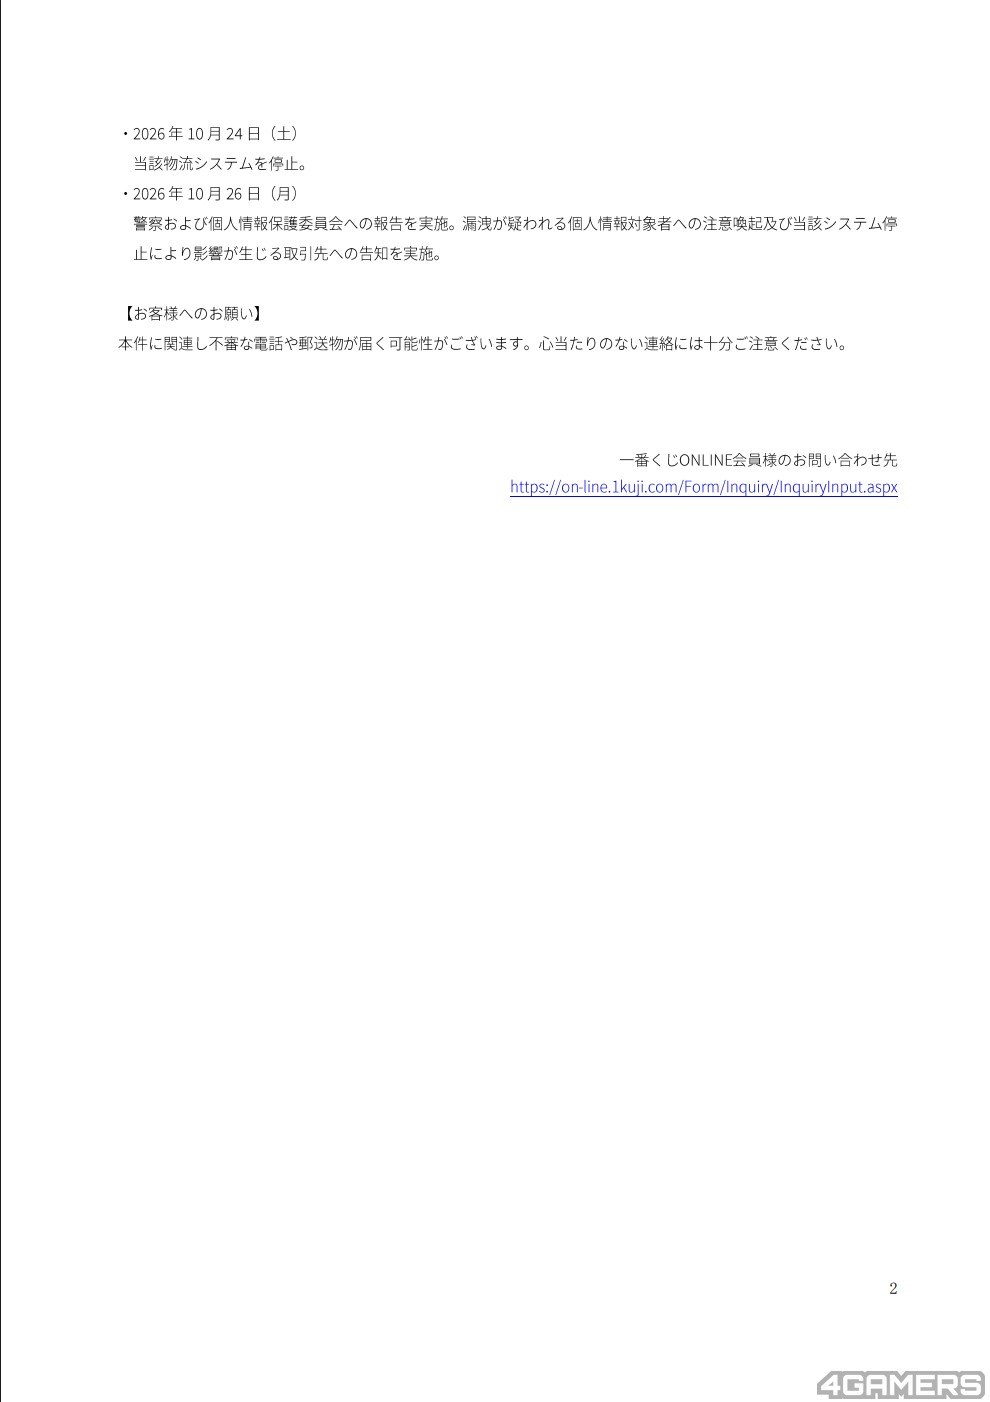
10月21日,万代南梦宫在物流系统服务器上发现了疑似第三方非法访问的痕迹,随即关闭受影响的服务器并展开调查。同日确认有公司账号被冒用执行操作,紧急应对小组开始追查攻击手法。22日,Bandai Logipal成立内部应变小组,进一步发现存储一番赏ONLINE配送资料的服务器也存在被入侵迹象,初步判断部分客户信息可能外泄。为避免风险扩大,官方于23日决定在安全检查和完善前停止系统运作,24日正式关闭该物流系统。如此迅速的响应从危机处理角度看较为妥当,但攻击者能够冒用公司账号操作,暴露出内部凭证管理可能存在薄弱环节。
一番赏ONLINE配送数据成重点,外泄范围仍在确认
这次事件的核心是负责万代旗下商品物流配送的Bandai Logipal系统,其中包含由BANDAI SPIRITS委托配送的一番赏ONLINE商品。官方强调,此次涉及的是线上服务配送信息,不代表所有一番赏顾客资料都遭外泄。目前受影响人数与具体资料范围仍在核查中,但已确认外泄内容可能包含客户姓名、地址与电话号码,信用卡信息不在疑似外泄之列,也尚未发现遭不当使用。对于喜欢抽赏的玩家来说,收货信息是最基础也最敏感的隐私数据,一旦被滥用,后续可能面临骚扰或钓鱼风险。万代南梦宫已向警方和日本个人信息保护委员会通报,并对可能受影响的客户发送注意事项,同时通知因系统停用受影响的交易对象。
系统停摆背后的供应链风险与用户应对
从这次事件可以看出,即使母公司本身未直接遭受攻击,物流子公司的系统漏洞也会连累核心IP的粉丝数据。一番赏ONLINE作为人气抽奖服务,绑定用户收货信息是刚需,一旦物流环节失守,姓名、地址、电话等关键信息就可能流入第三方。万代南梦宫选择在10月24日关闭系统,反应速度不算慢,但事件从10月21日发现异常到26日公告,中间的处置窗口仍可能让用户产生不安。物流系统作为连接用户与商品的最后一环,往往成为攻击者觊觎的目标,此次停摆也影响部分交易对象,可见安全事件对供应链的冲击远超用户想象。官方提醒会员提高警觉,近期若接到与本次事件相关的可疑来电或收到不明邮寄物品,务必谨慎应对。至于系统何时重开、外泄笔数多少,还要等后续公告。
🎬 小编点评
一番赏这种靠粉丝热情撑起来的服务,最怕的就是信任崩盘。万代南梦宫这次虽然及时止损,但用户信息一旦外泄,后续骚扰电话和钓鱼包裹可能会持续一阵子。建议玩家最近多留个心眼,别被冒充官方的联系骗了。物流安全这堂课,大厂也得补课。