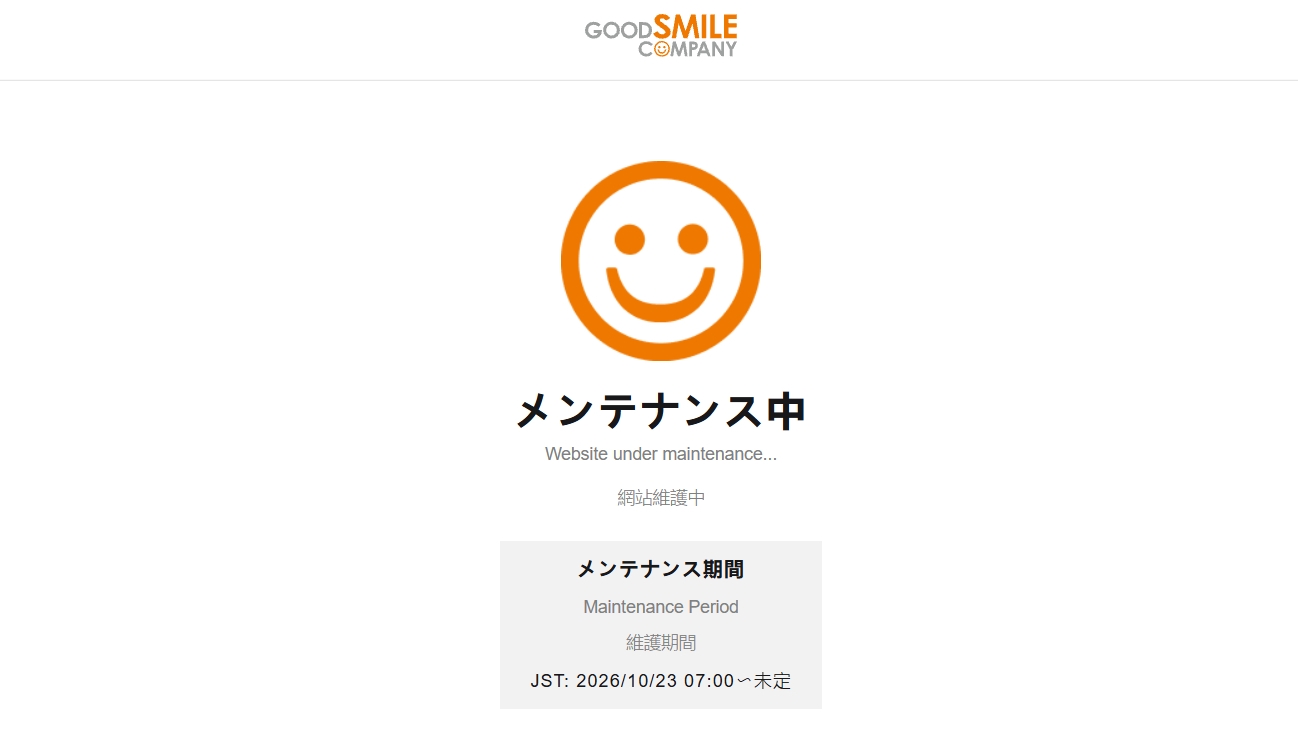
▎导语 好微笑官方线上商店在10月23日确认,自10月19日至22日期间多次遭第三方未经授权存取,姓名、住址、电子邮箱、购买记录以及信用卡品牌、末四码和有效期限均被阅览。商店已无限期关闭,官方提醒会员当心后续钓鱼与冒充客服。
以黏土人、figma等模型闻名的Good Smile Company,其官方线上商店一向是玩家预购与补款的核心渠道。此次系统日志记录显示,10月19日下午至10月22日晚间出现多次异常访问,官方起初未说明具体受害人数,仅表示已修补漏洞并展开调查。对于玩家来说,这并非一次普通的服务器宕机:预购订单往往涉及补款金额、收货地址和支付方式,一旦被窃取,风险会持续到商品发货完成后很久。目前官方商店仍处于无限期维护,具体恢复时间未定,已下单的玩家可能面临出货延迟与信息核验压力。
泄露资料分三组,信用卡有效期限成最高危信号
官方公告把可能被阅览的数据分成三类:基本个人资料、订单信息与信用卡部分信息。基本资料包括姓名、姓名读音、性别、住址、电话与邮箱,足够拼出完整用户画像;订单信息覆盖下单日期、商品名称、数量、金额、付款方式、收件地址等,可直接暴露玩家的收藏偏好与消费能力。信用卡信息仅显示品牌、卡号末四码与有效期限,持卡人姓名、完整卡号和CVV不在受害范围。但这并不代表可以高枕无忧:末四码和有效期限经常被用于验证用户身份,诈骗者若结合住址与订单信息,伪造“补款失败”“海关扣件”等话说服力会大幅提升。比起单次盗刷,更值得警惕的是这种数据组合将成为后续精准钓鱼的弹药。
商店停摆只是开始,二次诈骗与行业连锁风险并行
官方关闭商店后,直接冲击到出货、补款与预购流程,但二次诈骗可能比物流延迟更棘手。好微笑已经表示,后续会通过个别邮箱通知可能受影响的会员,这反而给骗子提供了冒充窗口。玩家未来几周可能收到伪称“GSC客服”“支付平台”或“配送公司”的邮件、电话和短信,要求点击链接、提供验证码或缴纳“保证放行”费用。官方明确提醒不要回复不明来源信息,也不要点击附带链接。这次事件并非孤例:NTT Solmare的电子书服务最多泄漏420万笔资料,卡普空的CAPCOM ID被黑导致全球约1177万笔邮箱等信息外泄。ACG与二次元消费平台正在成为黑客集中攻击的目标,原因很简单:用户年轻、付费频次高、对官方通知的信任度强。企业安全升级之外,玩家的信息识别能力同样需要同步更新。
🎬 小编点评
这次不是“补款地狱”,是“信息裸奔”。建议近期在GSC商店绑过卡的玩家,先把邮箱和支付提醒打开,但别急着点链接。官方通知会用正式渠道发出,任何索要验证码、密码或要求立即转账的“客服”,先当作骗子处理。黏土人可以再贩,个人数据不会重来。